RESUMO:
- Um acesso indevido expôs cerca de 30 mil cadastros e 4 mil chaves Pix ligados ao Tesouro Nacional.
- O ataque foi identificado no dia 4 de novembro e divulgado na quinta-feira, dia 12.
- Entre os dados expostos estão nomes, CPFs e e-mails de usuários do portal e-Serviços.
- O Tesouro afirma que não houve prejuízo financeiro e que os sistemas principais não foram atingidos.
A Secretaria do Tesouro Nacional confirmou um ataque digital que expôs dados de milhares de pessoas. O acesso indevido foi identificado na quarta-feira, 4 de novembro de 2026, e divulgado na quinta-feira, dia 12. Segundo o órgão, um acesso não autorizado alcançou cerca de 30 mil cadastros e aproximadamente 4 mil chaves Pix de beneficiários de pagamentos federais.
Entre os dados expostos estão nomes, CPFs e e-mails de usuários do portal e-Serviços, além de informações de pagamento guardadas em uma base interna de consultas. O Tesouro Nacional é o órgão responsável por administrar o dinheiro e a dívida do governo federal.
Leia também
QUAIS DADOS O ATAQUE EXPO?
De acordo com a nota oficial, os dados acessados incluem informações de cadastro de usuários do portal de serviços e dados de pagamento de pessoas que recebem valores da União. As chaves Pix expostas pertencem a beneficiários de pagamentos federais, o que aumenta o risco de tentativas de golpe usando essas informações.
Com nome, CPF e e-mail em mãos, criminosos costumam montar golpes de falso atendimento: mensagens que imitam bancos e órgãos públicos para roubar senhas e dinheiro. Por isso, o próprio Tesouro alertou os usuários para desconfiar de contatos estranhos pedindo dados ou pagamentos.
O QUE O TESOURO DIZ SOBRE O ATAQUE?
O órgão afirma que não houve prejuízo financeiro e que os sistemas principais, responsáveis pelos pagamentos e pela dívida pública, não foram afetados. O acesso teria ficado restrito às bases de cadastro e de consulta mencionadas na nota.
O caso foi comunicado à Autoridade Nacional de Proteção de Dados, a ANPD, e ao Centro de Tratamento e Resposta a Incidentes Cibernéticos do governo, o CTIR Gov. Quem quiser falar com o encarregado de dados do Tesouro pode usar o sistema Fala.BR, a plataforma oficial de atendimento do governo federal.
Vazamentos de dados de órgãos públicos viraram um problema frequente no Brasil. A Lei Geral de Proteção de Dados obriga os órgãos a avisar as autoridades e, quando há risco alto, os próprios cidadãos atingidos.
COMO SE PROTEGER DE GOLPES APÓS VAZAMENTOS?
Especialistas recomendam desconfiar de e-mails e mensagens que peçam senhas, códigos ou pagamentos em nome do governo. Órgãos públicos não pedem dados bancários por mensagem. Também vale ativar a verificação em duas etapas nas contas e acompanhar movimentações estranhas no banco.
No portal Hugo Gospel, você pode ler outro caso parecido, o do vazamento de dados ligado à Caixa, e entender como esses ataques acontecem.
O caso do ataque segue em apuração interna. O Tesouro afirma que reforçou a segurança dos sistemas e que novas informações serão divulgadas se surgirem impactos adicionais para os usuários atingidos.
Casos de exposição de dados em órgãos públicos costumam ter um efeito em cadeia: mesmo quando não há roubo de dinheiro, a confiança do cidadão no serviço digital cai. Com o relato do ataque, especialistas em segurança recomendam que o governo detalhe quantas pessoas foram atingidas, quais dados vazaram e quais medidas foram tomadas para o problema não se repetir.
O episódio do ataque também reacende o debate sobre a proteção de chaves Pix. Como a chave pode ser o CPF, o e-mail ou o telefone, golpistas usam bases vazadas para montar abordagens convincentes, com nome completo e dados verdadeiros da vítima. Bancos orientam: nenhuma instituição pede senha ou código por telefone, mensagem ou rede social, e qualquer contato assim deve ser tratado como golpe.
O Tesouro mantém canais oficiais para confirmar informações e orienta que qualquer mensagem suspeita seja ignorada e denunciada. Quem teve dados expostos em casos como o o do Tesouro pode registrar ocorrência e acompanhar comunicados da ANPD sobre o andamento da apuração. Especialistas lembram que trocar senhas repetidas e ativar alertas de movimentação no aplicativo do banco são medidas simples que reduzem o dano. A investigação sobre o ataque deve apontar como o acesso indevido aconteceu e se houve falha em sistemas próprios ou de empresas contratadas pelo órgão.
Quem recebe pagamentos do governo federal deve redobrar a atenção nos próximos dias: confira extratos, desconfie de ligações que peçam confirmação de dados e nunca informe senhas ou códigos recebidos por mensagem. Em caso de dúvida, o caminho seguro é procurar diretamente os canais oficiais do Tesouro Nacional e do seu banco, sem clicar em links enviados por desconhecidos.
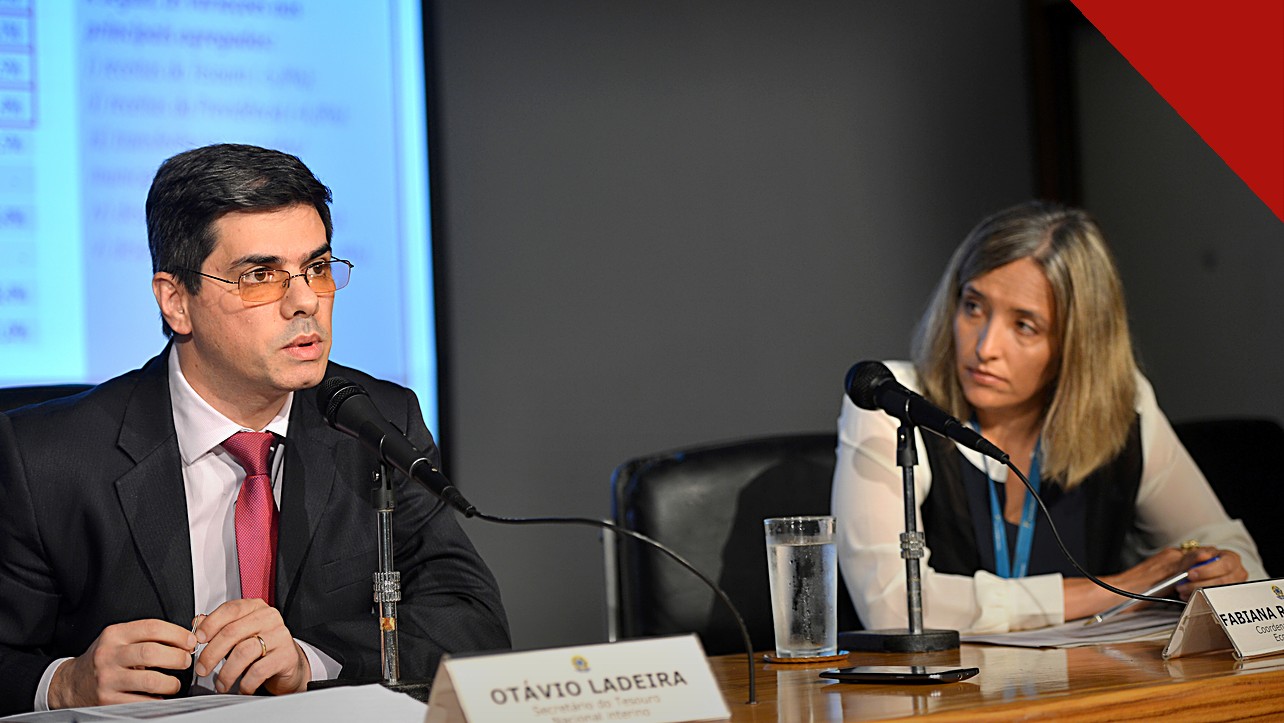
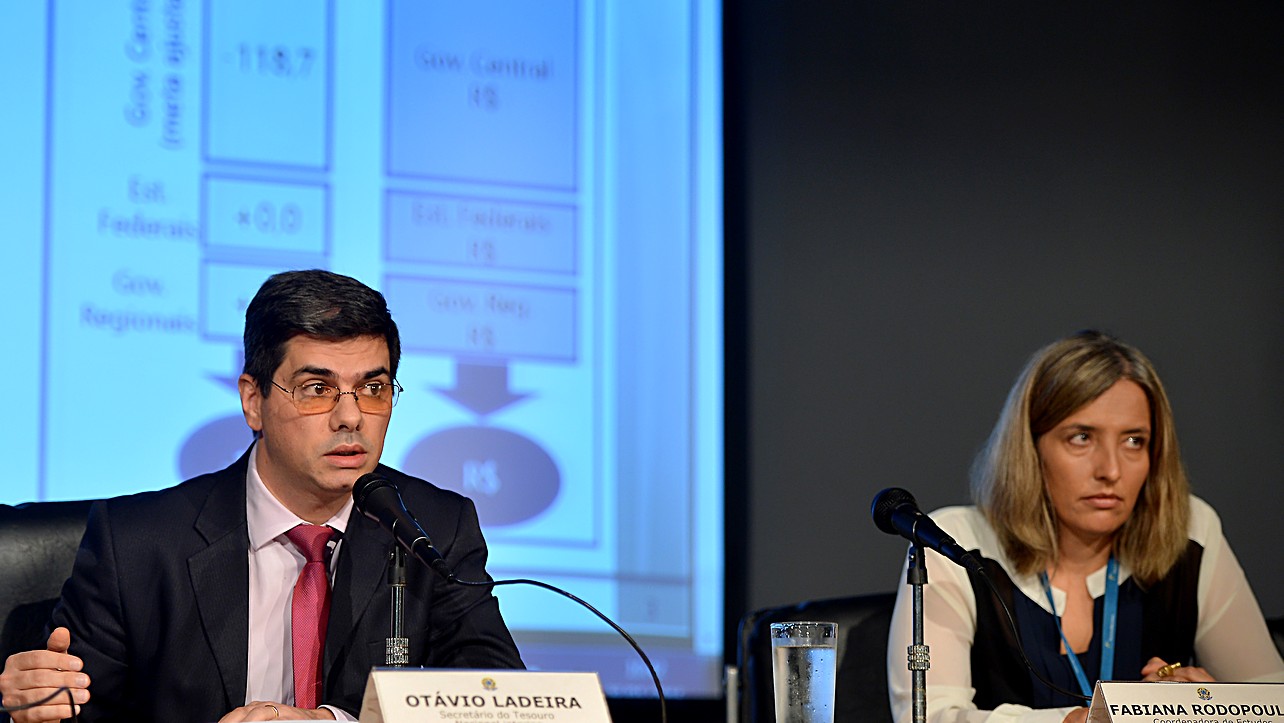
CRÉDITOSIMAGEM E VÍDEO: Capa: apresentação de resultados do Tesouro Nacional em Brasília. Foto livre do Wikimedia Commons, licença CC BY 2.0. Imagem do meio: equipe do Tesouro Nacional em evento oficial. Foto livre do Wikimedia Commons, licença CC BY 2.0. As imagens podem conter tratamento ou composição por Inteligência Artificial. (Edição – Hugo Gospel.)FONTE: Revista Oeste, matéria sobre o ataque aos sistemas do Tesouro Nacional.NOTA: Este conteúdo pode ter contado com o auxílio de inteligência artificial e passou por revisão humana antes da publicação. Para mais detalhes, consulte nossa política de uso de inteligência artificial.
Encontrou algum erro nesta matéria? Sua mensagem ajuda nossa redação a manter tudo correto.
Veja o Hugo Gospel primeiro no Google
Toque no botão abaixo e adicione o Hugo Gospel às suas fontes preferidas. Você passa a ver nossas matérias em destaque no Google Discover e nas principais notícias.
Adicionar às Fontes PreferidasFique por dentro!
Para ficar por dentro de tudo sobre o universo gospel e do entretenimento, siga @hugogospell no Instagram.
Receba as notícias do Hugo Gospel no WhatsApp: https://whatsapp.com/channel/0029VbDyHeD9mrGhNdBhpD0E
Seguir HUGO GOSPEL no GoogleAs mais lidas
- 1
 PF INVESTIGA MARCELO QUEIROZ POR SUPOSTA RACHADINHA EM GABINETE LIGADA A CONTRATOS DE R$ 200 MILHÕES
- 2
 GRIPE AVIÁRIA ALTAMENTE CONTAGIOSA É DETECTADA EM WISCONSIN E AVES DE CRIAÇÃO SÃO SACRIFICADAS
- 3
 LISA ESTREIA RESIDÊNCIA EM LAS VEGAS COM 22 MÚSICAS E FAZ HISTÓRIA COMO PRIMEIRA ESTRELA DO K-POP
- 4
 ATAQUE HACKER EXPÕE 30 MIL CADASTROS E 4 MIL CHAVES PIX DO TESOURO NACIONAL
- 5
 PF FAZ OPERAÇÃO LIGADA AO FILME DARK HORSE E MIRA EX-CHEFE DE GABINETE DE MARIO FRIAS